Servidor MCP primeiro para agente para controle de operador de IA red teaming
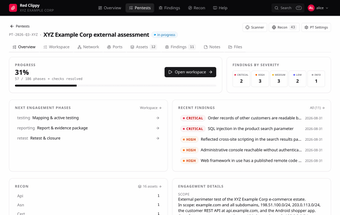
red-clippy, do Fundador da CSPF, é um servidor MCP que converte um LLM padrão em um assistente de segurança proativo para gerenciar engajamentos de pentest. Ele estrutura ativos, descobertas e evidências para que um agente possa participar de tarefas do ciclo de vida. O servidor inclui um handshake de doutrina, saídas de gráfico de ataque e ingestão de saídas de ferramentas para coordenar as ações do agente. A ferramenta é direcionada a pesquisadores de cibersegurança, red teamers e testadores de penetração que precisam de orquestração supervisionada e dirigida por agentes de avaliações.
Quais tarefas você pode realmente usar para isso?
A ferramenta posiciona um modelo de linguagem como um controlador ativo para fluxos de trabalho de testes de penetração. Ela cobre rastreamento de escopo e ativos, observação e coleta de evidências, cobertura de metodologia, gerenciamento de descobertas e geração de gráficos de ataque. Casos de uso incluem agregar a saída do scanner em um único contexto, produzir conjuntos de evidências estruturadas e manter um registro de engajamento rastreável. Seu escopo abrange o ciclo de vida do pentest em vez de tarefas de relatório pontuais, para que os operadores possam centralizar artefatos de várias ferramentas.
Quão precisos e disciplinados são os resultados produzidos pelo agente?
O protocolo de contexto do modelo fornece um documento de Instruções da Equipe Vermelha no início da sessão, fornecendo ao agente doutrinas operacionais e instruções contextualmente conscientes. Essa estrutura restringe as decisões do agente mapeando saídas para cobertura de metodologia rastreada e formatos de descobertas, o que ajuda a tornar os artefatos produzidos por máquina mais fáceis de validar. Doutrinas reduzem respostas livres, mas as descobertas geradas ainda requerem verificação humana antes de qualquer relatório oficial.
Quais entradas e ambiente são necessários?
A ferramenta requer um cliente compatível com MCP, por exemplo, Claude Desktop, e um ambiente local controlado pelo operador de segurança, com padrão em:7337. Ela ingere saídas de scanners externos e ferramentas de análise e organiza esses dados para processamento do agente. A implantação assume execução local e controle do operador; o servidor é projetado para aceitar saídas estruturadas de ferramentas em vez de feeds brutos e não auditados de fontes públicas.
Quais limites operacionais e precauções de segurança são importantes?
O projeto não está endurecido para exposição pública e é destinado a ser executado em máquinas sob controle do operador, portanto, as escolhas de hospedagem determinam o risco operacional. Os agentes produzem ações e artefatos que são melhor tratados como itens de rascunho que precisam de revisão humana. Discussões da comunidade aparecem no GitHub e Kitploit, o que indica interesse, mas os adotantes devem planejar governança, verificação de evidências e fluxos de trabalho supervisionados antes de confiar na ferramenta em engajamentos de alto risco.
Quem deve adotá-lo e quando
A ferramenta é adequada para equipes de segurança prontas para tratar artefatos gerados por máquinas como entradas para processos de revisão disciplinados e para impor governança em torno das ações do agente. Não é adequada para grupos que buscam automação hospedada na nuvem sem intervenção ou para organizações que não possuem supervisão formal de testes. A adoção compensa quando as equipes combinam supervisão de operadores, verificação de evidências e aprovação humana antes de mover as descobertas para remediação ou relatórios formais. Essa escolha recompensa a governança e a disciplina do operador.